Втрое больше вымогателей и фишинг про субботник: как ИИ повлиял на кибератаки в Беларуси

Фото: Диана Цыркунова, Times.by
Times.by побывал на форуме «Кибербезопасность 2027» и поговорил с экспертами Kaspersky о главных трендах киберпреступлений в Беларуси за 2026 год.
Добавить в основные
источники Google
Письмо про обязательную явку на субботник оказалось одним из самых эффективных крючков для злоумышленников. На тренировочную рассылку кликнул почти каждый четвертый сотрудник белорусских организаций.
О том, как киберпреступники используют искусственный интеллект, рассказали эксперты Kaspersky на пресс-конференции форума «Кибербезопасность 2027», прошедшего 10 ноября во Дворце Республики.
Локальные угрозы и трехкратный рост вымогателей
За январь – октябрь 2026 года 33% организаций в Беларуси столкнулись с локальными киберугрозами, свидетельствуют данные Kaspersky. Речь идет о вредоносных файлах, которые попадают на компьютер не через интернет, а другими путями – например, через флешки, зашифрованные документы или поддельные установщики программ. Среди обычных пользователей этот показатель еще выше – попытки заражения зафиксированы у 40%.
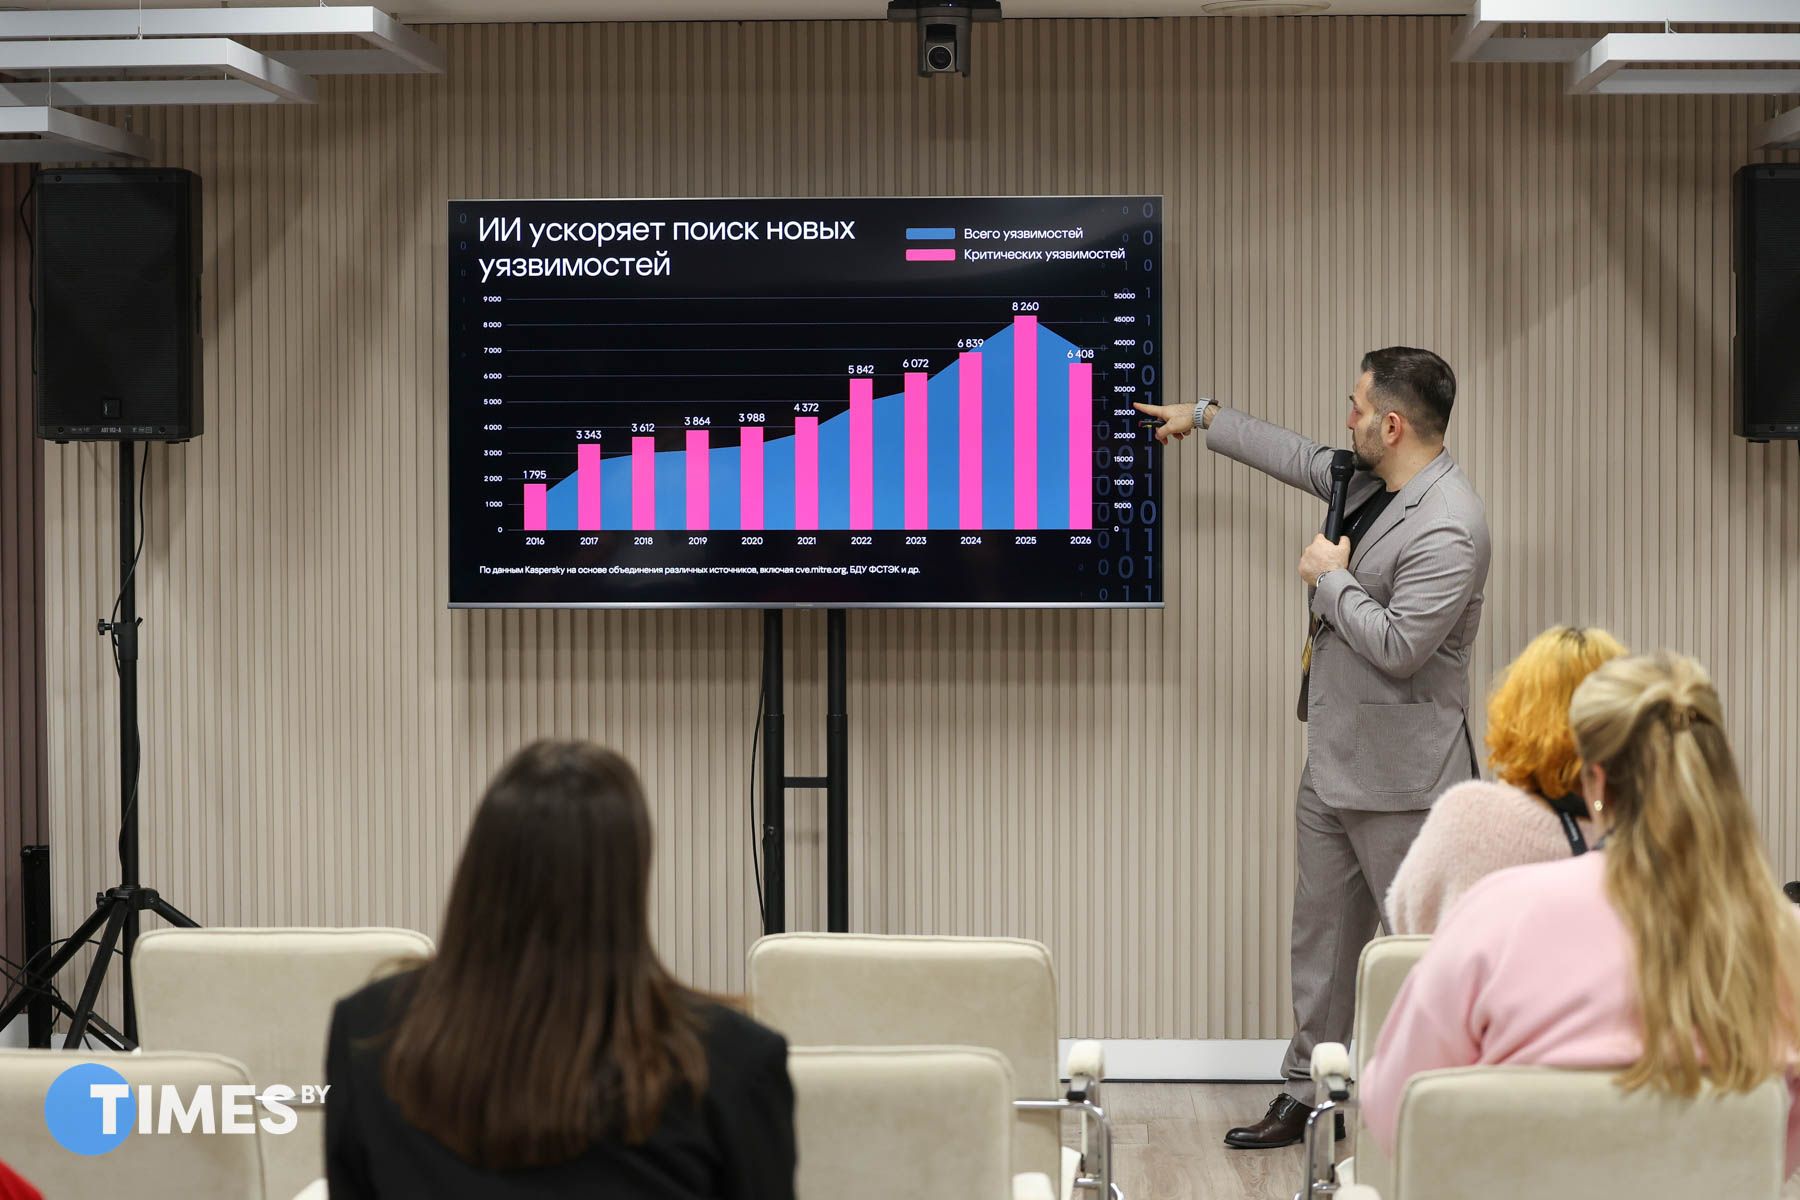
Фото: Диана Цыркунова, Times.by
Темпы распространения угроз из интернета также не снижаются. С ними столкнулись 28% владельцев компьютеров и других цифровых устройств в стране и 13% сотрудников белорусских компаний – это атаки, которые приходят напрямую из сети через вредоносные сайты, ссылки в письмах или скачанные файлы.
Самую тревожную динамику показали программы-вымогатели. Это вредоносное программное обеспечение (ПО), которое шифрует данные на компьютере, а его создатели потом требуют выкуп за их расшифровку. Число таких атак выросло в три раза по сравнению с аналогичным периодом прошлого года.
«Раньше мы говорили, что шифровальщики вышли на некоторое плато, потому что стали более таргетированно проводить атаки. Но в этом году из-за развития искусственного интеллекта число подобных атак выросло. Злоумышленники могут гораздо быстрее распространяться горизонтально по сети при помощи автоматизации с ИИ», – пояснил старший эксперт Глобального центра исследования и анализа угроз (Kaspersky GReAT) Леонид Безвершенко.
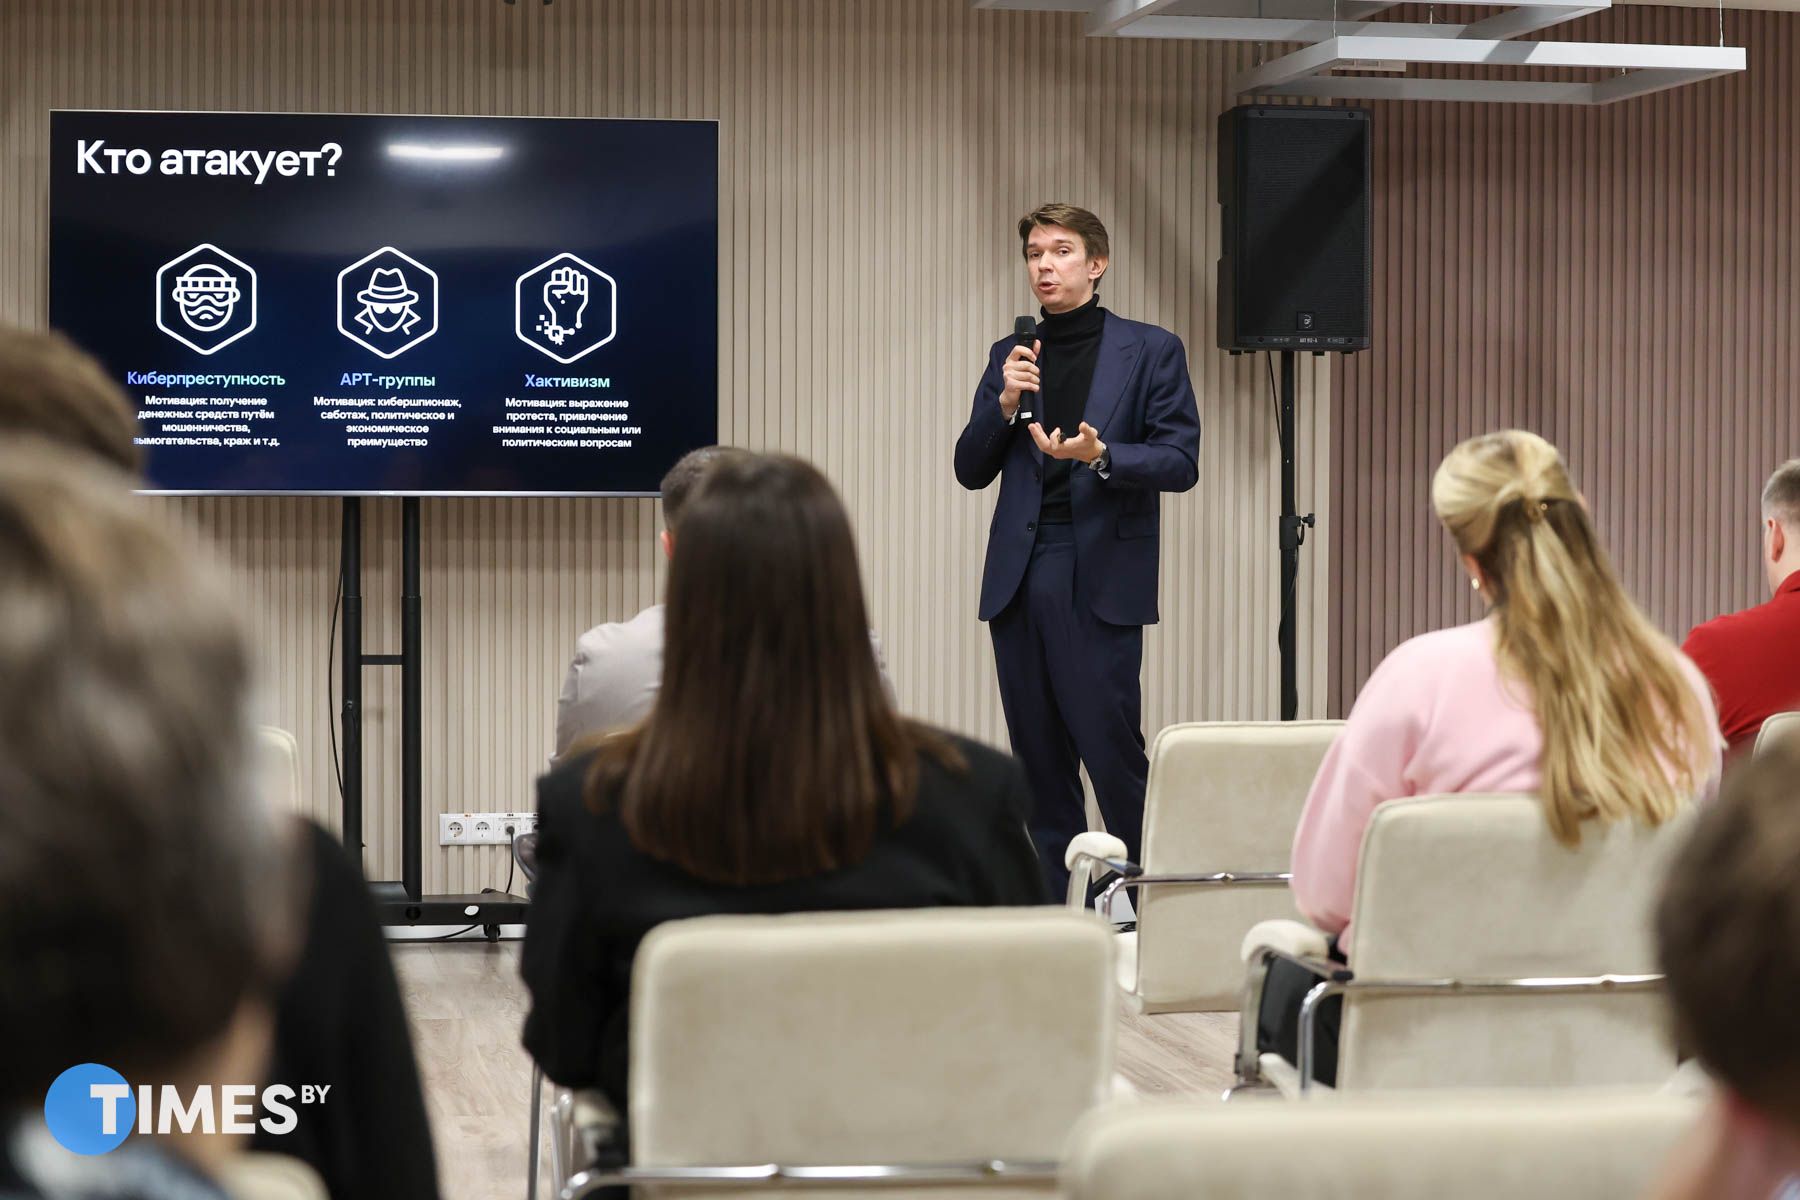
Фото: Диана Цыркунова, Times.by
Выросла активность и других типов вредоносного ПО. Стиллеры, которые крадут пароли и учетные данные, стали применяться на 45% активнее. На 80% увеличилось использование эксплойтов – программ, эксплуатирующих уязвимости ПО. Банковские трояны и финансовое ПО для кражи денег со счетов стали применяться на 60% чаще. А бэкдоры, дающие скрытый удаленный доступ к системе, стали использовать на 50% больше.
По мнению экспертов Kaspersky, подобный рост атак в нашем регионе обусловлен развитием вездесущего ИИ.
«Искусственный интеллект «поставил на конвейер» кибератаки: он радикально снизил стоимость и время подготовки к ним. ИИ помогает быстрее разведывать инфраструктуру, находить уязвимости, создавать персонализированные приманки и масштабировать операции. В итоге мы видим не просто рост числа инцидентов, а качественный сдвиг – атаки становятся все более точными, быстрыми и опасными», – поделился Леонид Безвершенко.
Субботник как приманка
Отдельный блок статистики был посвящен фишингу. По данным Kaspersky, примерно четверть сотрудников белорусских организаций (23%) кликнули на тренировочную рассылку про обязательную явку на субботник.
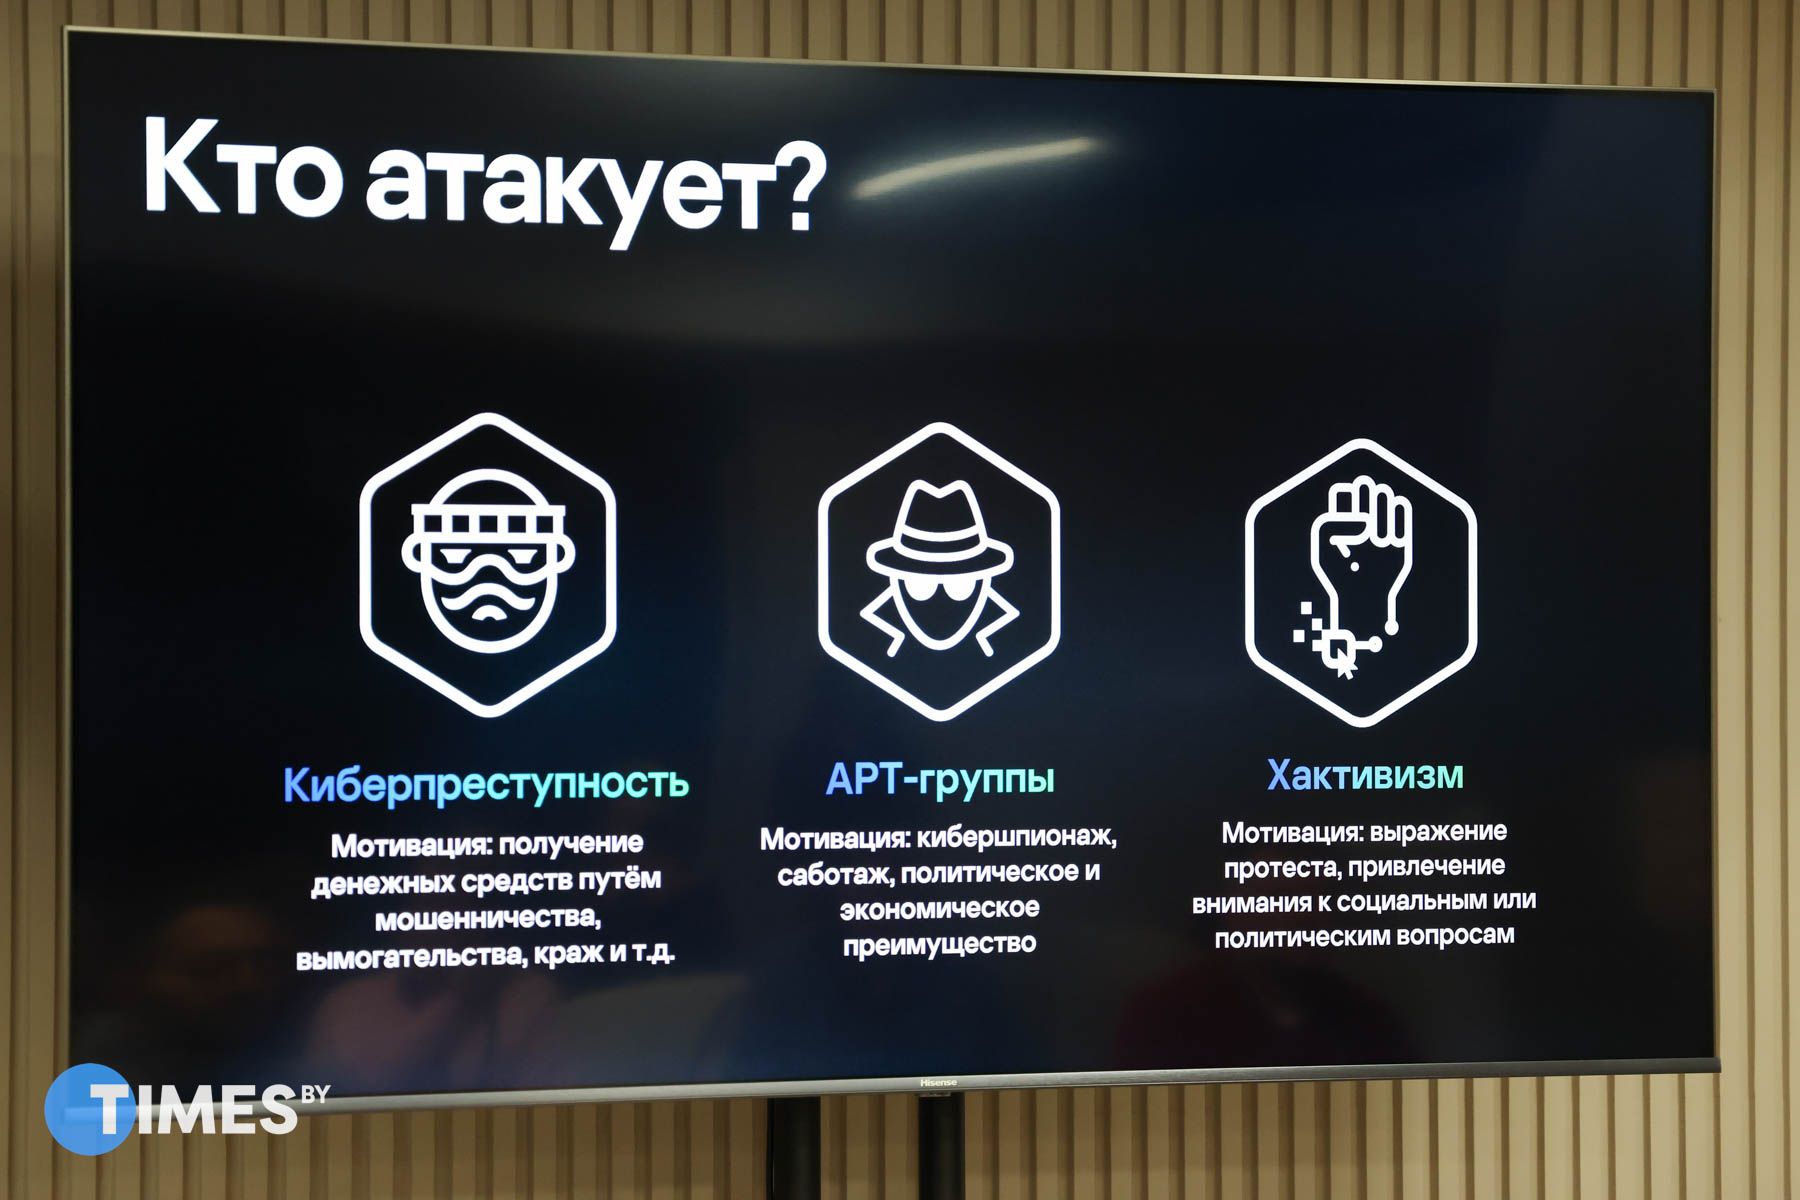
Фото: Диана Цыркунова, Times.by
Еще по 11% пришлись на письма о переносе рабочих дней и расчетные листы. При этом почти никто не реагировал на фейковое оповещение от Центра защиты информации (3%), недоставленное сообщение (2%) и уведомление о внеплановой проверке.
Эксперты Kaspersky отмечают, что злоумышленники тонко эксплуатируют рабочие вопросы, которые провоцируют эмоции и притупляют бдительность, такие как обязательная явка на субботник или получение расчетного листа. Темы, связанные с рабочими процессами, становятся самым эффективным крючком.
Фото: Диана Цыркунова, Times.by
Дмитрий Кудревич, представитель Kaspersky в Беларуси, добавил, что белорусские сотрудники сдержанно реагируют на ряд потенциально опасных рассылок: «Это говорит о растущей настороженности к подозрительным уведомлениям. При этом стоит иметь в виду, что в реальной жизни мошенники активно генерируют фишинговые письма с помощью ИИ: такие сообщения становятся все более правдоподобными и трудноотличимыми от легитимных».
Что делать бизнесу
В финальной части форума эксперты дали рекомендации бизнесу.
Дмитрий Кудревич подчеркнул: «Сегодня комплексная кибербезопасность – это не просто набор защитных инструментов, а непрерывный процесс, который должен учитывать новые реалии: скорость распространения угроз, их растущую персонализацию и влияние технологий вроде ИИ. Защита должна быть такой же динамичной: сочетать контроль периметра, защиту внутренней сети, управление доступом и постоянную оценку рисков».
Фото: Диана Цыркунова, Times.by
Организациям рекомендуют регулярно обновлять ПО, настроить резервное копирование и убедиться в быстром доступе к бэкапу, разработать план реагирования на инциденты, проводить обучающие тренинги для сотрудников по социальной инженерии и фишингу, а также внедрять централизованные автоматизированные решения для комплексной защиты цифровых активов.
Отдельное внимание уделили ИИ-агентам. По данным исследования, представленного на пресс-конференции, треть крупных организаций в мире (33%) считает ИИ-агентов перспективной технологией для внедрения в сфере кибербезопасности.
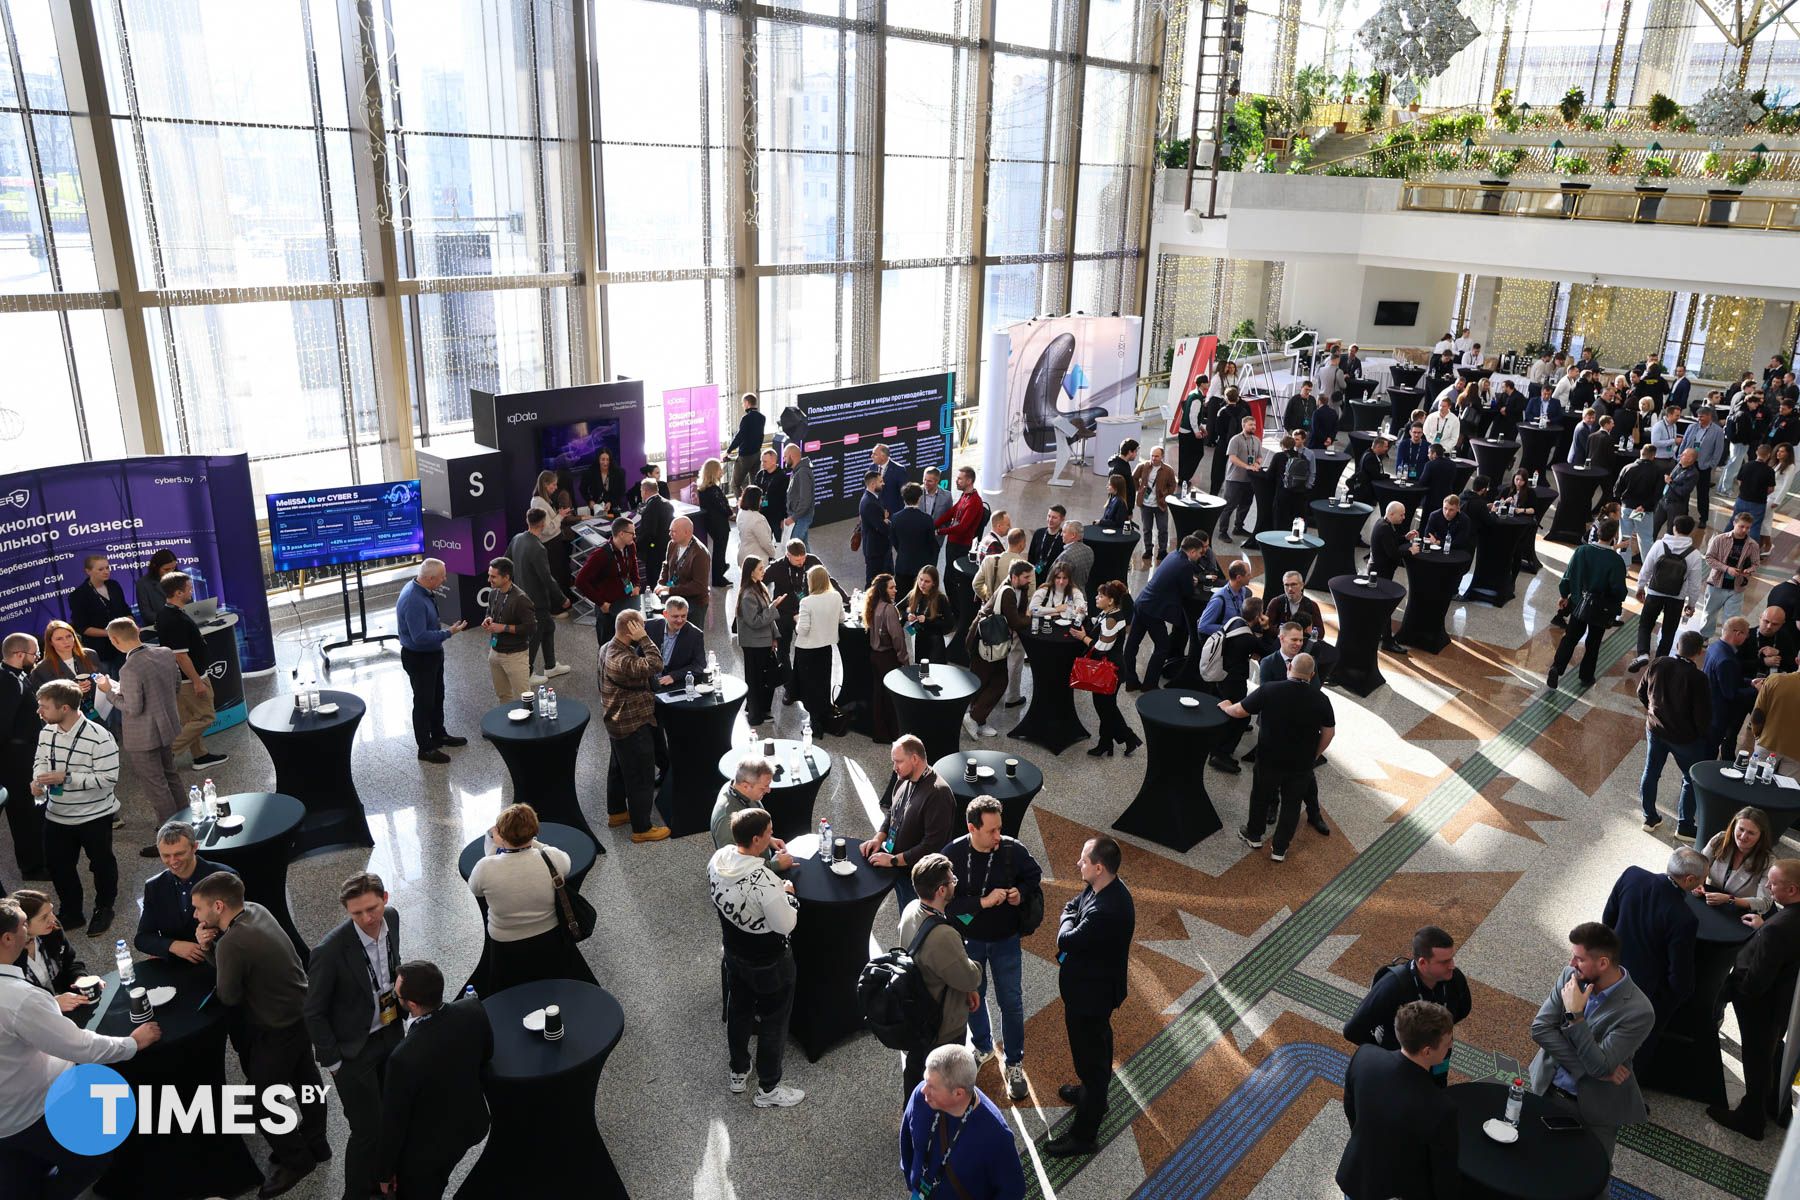
Фото: Диана Цыркунова, Times.by
Эксперты Kaspersky справедливо отмечают, что для многих компаний внедрение ИИ становится необходимым условием сохранения конкурентоспособности. Однако важно не просто осваивать новые технологии, а понимать связанные с ними риски и уметь управлять ими. Один из способов этого добиться – кибериммунитет: подход, при котором безопасность ИИ-систем и агентов закладывается еще на этапе их проектирования.
«ИИ не заменит людей полностью. Человеческий фактор остается самым значимым. Поэтому стратегия, киберграмотность сотрудников и разведка угроз – это то, на чем строится хорошая киберзащита», – резюмировал Леонид Безвершенко.